
AI · Blogs · 6 september 2026 ·
Zelf een app gebouwd met AI? Zo nemen wij die in beheer: code doorlichten, schaalbaar maken, privacy en security op orde, en onafhankelijk laten pentesten.

Steeds vaker zien we het: een organisatie heeft zelf iets gebouwd. Een aanmeldportaal, een intern dashboard, een app om uitnodigingscodes uit te delen. Niet door een softwarehuis, maar door een medewerker met een goed idee en een AI-tool. Een paar middagen prompten en er staat iets dat werkt. Wij vinden dat een goede ontwikkeling: de drempel om iets te maken is nog nooit zo laag geweest.
Maar “het werkt” en “het werkt over een jaar nog steeds, met tien keer zoveel gebruikers, zonder dat er iets lekt” zijn twee heel verschillende dingen. En dat tweede is precies waar wij ons de afgelopen weken mee hebben beziggehouden.
Een klant kwam bij ons met een vibe-coded app: zelf ontwikkeld, met hulp van AI, en in gebruik. Functioneel prima: codes aanmaken, uitdelen, valideren. Alleen groeide het gebruik, en met dat gebruik groeiden ook de vragen. Houdt dit het bij een piek? Wie kan er eigenlijk bij de data? Wat gebeurt er als iemand het systeem probeert te misbruiken?
We hebben de app in beheer genomen en de code op vier punten aangepakt:
En toen het belangrijkste onderdeel: we hebben de app na deze aanpassingen volledig laten pentesten door een onafhankelijke partij. Geen snelle scan, maar een echte aanvalssimulatie. De uitkomst: geen kritieke en geen hoge bevindingen. Dat is geen toeval, maar het gevolg van de volgorde: eerst grondig werk doen en dan pas laten testen.
U zou denken: AI schrijft toch steeds betere code? Deels klopt dat. In de tests van Veracode leveren moderne modellen bijna altijd syntactisch correcte code op, en volgens dezelfde onderzoekers schrijft AI inmiddels ongeveer de helft van alle nieuwe code. Maar op veiligheid is er iets opvallends aan de hand. Uit het GenAI Code Security Report 2026 van Veracode blijkt dat AI in ongeveer 44 procent van de geteste codeertaken code opleverde met een bekende kwetsbaarheid. Dat percentage is sinds de vorige editie nauwelijks veranderd, terwijl de modellen op vrijwel elk ander vlak wél beter werden. Het gaat daarbij niet om exotische fouten, maar om klassiekers uit de OWASP Top 10, zoals cross-site scripting en injectie, zo laat ook de editie van 2025 zien, waarin ruim honderd taalmodellen werden getest.
Anders gezegd: AI is razendsnel geworden in bouwen, maar niet in bewaken. En wie zelf iets bouwt, heeft doorgaans niemand die meekijkt. Dat is geen verwijt. Het is gewoon hoe het werkt als u iets in uw eentje maakt.
Beheer is bij Twentynext geen hostingpakket met een telefoonnummer voor als het misgaat. Het is een van onze vier rollen, naast consultancy, mensen en projecten, en we nemen het serieus. In de praktijk betekent het dat we:
Hoe die afspraken eruitzien, wat we monitoren, hoe snel we reageren en wie verantwoordelijk is, staat op de pagina over Service & Beheer. Wat er komt kijken bij de stap van een snel gebouwde app naar een platform dat u kunt vertrouwen, beschreven we eerder in Van vibe coded app naar volwassen SaaS-platform.
Voor iedereen die met AI zelf een app, site of programma heeft gemaakt en merkt dat het ding belangrijker wordt dan de bedoeling was. Een tool die begon als experiment en nu door honderden mensen wordt gebruikt. Een portaal dat inmiddels persoonsgegevens verwerkt. Een script dat “gewoon even” bedrijfskritisch is geworden.
Zelf bouwen is slim. Zelf blijven beheren is vaak minder slim, zeker als u er niet elke dag mee bezig bent. Wij nemen het van u over, maken het robuust en laten het toetsen. Zodat u kunt blijven bouwen en wij zorgen dat het blijft draaien.
Benieuwd of uw app beheerklaar is? Plan een kennismaking, dan kijken we samen waar u staat en wat er nog moet gebeuren. We reageren binnen één werkdag.
Veracode. (2025). 2025 GenAI code security report. https://www.veracode.com/resources/analyst-reports/2025-genai-code-security-report/
Veracode. (2026, 28 juli). 2026 GenAI code security report: AI is writing more of your code but security hasn’t caught up. https://www.veracode.com/blog/2026-genai-code-security-report-ai-risk/
Over dit artikel. We controleren feiten en bronnen zorgvuldig, maar kunnen juistheid en volledigheid niet garanderen. Zie onze disclaimer.
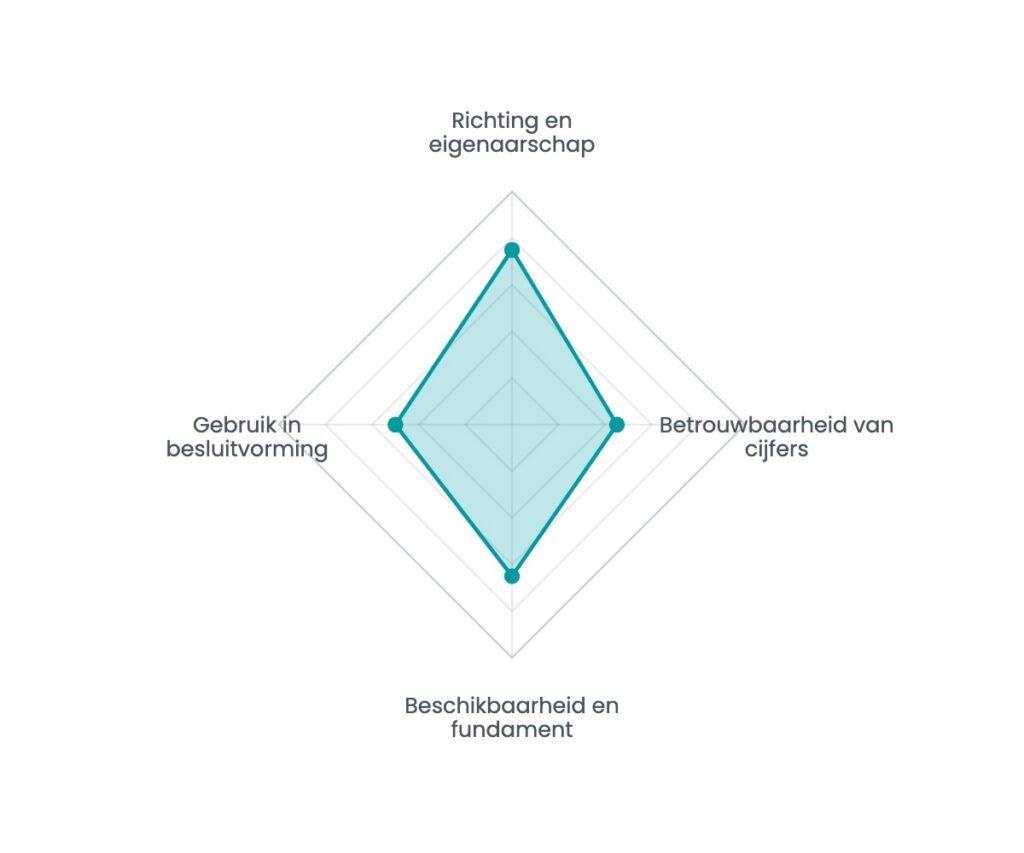
Zestien vragen, zeven minuten, direct een spinnenweb met uw sterkste en zwakste dimensie. Geen e-mailadres nodig om het resultaat te zien.
AI · Blogs · 10 oktober 2026
Een beleidsmedewerker plakt een concept-nota in een gratis chatbot om hem “wat scherper” te krijgen.
Lees het artikel →
AI · Blogs · 10 oktober 2026
De pilot was een succes. De demo overtuigde, het model scoorde goed op de testset en de stuurgroep was enthousiast.
Lees het artikel →
AI · Blogs · 2 oktober 2026
Sinds 2 augustus 2026 moet voor burgers en klanten duidelijk zijn wanneer zij met AI te maken hebben.
Lees het artikel →
Samenwerken
De mensen die het bouwen, beheren het daarna. Sinds 2014 in Eindhoven.
Wij gebruiken Google Tag Manager om bezoek te meten en Leadinfo om te herkennen welk bedrijf onze site bezoekt. Beide laden alleen als u daarmee instemt. Kiest u voor alleen noodzakelijk, dan werkt de site gewoon en meten wij niets. Cookieverklaring · Privacyverklaring
