
AI · Blogs · 10 oktober 2026 ·
Medewerkers gebruiken AI-tools die IT niet kent. Welke risico’s ertoe doen, ook in de publieke sector, en hoe u shadow AI onder controle krijgt.
Een beleidsmedewerker plakt een concept-nota in een gratis chatbot om hem “wat scherper” te krijgen. Een projectleider gebruikt een AI-notulist in Teams die niemand van IT heeft gezien. Een developer werkt met een code-assistent op een privé-account. Geen van hen doet dit om regels te omzeilen. Ze willen sneller klaar zijn.
Toch beschrijft K2 Integrity dit als een breed voorkomend patroon dat zelden kwaadwillend is. Zonder toezicht groeit het uit tot een probleem dat niemand goed in beeld heeft. Hieronder leest u waarom ongeautoriseerde AI-tools een ander soort risico vormen dan de bekende shadow IT, waarom verbieden alleen niet volstaat en welke governance-stappen in de praktijk wél houdbaar blijken.
SentinelOne omschrijft shadow AI als het niet-goedgekeurde gebruik van AI-tools door medewerkers, zonder IT-goedkeuring of beveiligingstoezicht. Denk aan publieke chatbots, browserextensies, AI-notulisten, code-assistenten en de AI-functies die leveranciers aan bestaande software toevoegen.
Het lijkt op shadow IT, het oude probleem van niet-goedgekeurde SaaS en USB-sticks. Het verschil zit in wat de tool met uw gegevens doet. Ook bij een ongeautoriseerde opslagdienst is verwijdering niet altijd eenvoudig, maar het gaat daar om een bestand dat ergens staat. Volgens SentinelOne verwerken AI-tools uw gegevens via inferentie en kunnen ze die bewaren in trainingsdata, wat de beheersbaarheid achteraf verder beperkt.
Bronnen als Acronis en Adaptive Security wijzen erop dat het kernrisico zit in gegevens die via prompts vertrekken en in trainingsdata kunnen belanden, iets wat zich lastiger laat terugdraaien dan het verwijderen van een bestand. Het Thomson Reuters Institute voegt daaraan toe dat deze tools inhoud produceren, conclusies trekken en besluiten beïnvloeden, vaak zonder dat wordt vastgelegd hoe.
De cijfers over de omvang die in de hier geraadpleegde publicaties staan, komen vooral van beveiligingsleveranciers en lopen uiteen; de onderliggende methode hebben wij voor dit artikel niet beoordeeld. Adaptive Security en WitnessAI stellen bovendien dat veel organisaties weinig zicht hebben op hoe die tools worden gebruikt. Wat er in uw eigen organisatie gebeurt, weet u pas na een eigen inventarisatie.
De reflex is om dit als gedragsprobleem te zien. Dat is de verkeerde diagnose. Een deel van de oorzaken ligt binnen de organisatie zelf. Zylo noemt de toegankelijkheid van AI-tools, decentrale inkoop en de snelle groei van AI-functies in bestaande software. Daarnaast spelen drie omstandigheden een rol die direct met governance te maken hebben.
Er is geen goedgekeurd aanbod. Als de organisatie geen bruikbaar alternatief biedt voor samenvatten, herschrijven of code aanvullen, zoeken mensen het zelf. SentinelOne adviseert daarom om eerst goedgekeurde alternatieven voor veelvoorkomende taken te bieden voordat u ongeautoriseerde tools verbiedt.
Het goedkeuringsproces is te traag. Een aanvraag die lang in een goedkeuringsproces blijft liggen, verliest het al snel van een tool die direct werkt. Medewerkers wegen dat af, meestal onbewust, en kiezen voor de snelheid.
De risico’s zijn niet uitgelegd. Niet iedere medewerker staat erbij stil wat het betekent om persoonsgegevens in een externe tool in te voeren, of dat een AI-notulist het gesprek, afhankelijk van de dienst, naar een externe partij kan sturen. Opvallend genoeg tonen volgens SentinelOne juist security-professionals en bestuurders hoge adoptie van niet-goedgekeurde tools: zij kennen de risico’s en denken die individueel te kunnen beheersen.
Dat laatste is een governance-signaal. Als zelfs de mensen die het beleid zouden moeten bewaken het omzeilen, is dat een aanwijzing dat beleid, aanbod of uitvoering niet goed op elkaar aansluiten.
Niet elk gebruik van een publieke chatbot is een incident. Het maakt voor de afweging verschil of iemand een al openbare tekst laat herschrijven of een dossier invoert, al blijven ook bij openbare tekst vragen over auteursrecht en de betrouwbaarheid van de uitkomst. De risico’s die een bestuurder wel wakker moeten houden, vallen in vier groepen.
Dit is het kernrisico. Persoonsgegevens van burgers of klanten, concept-besluiten, contractteksten, broncode: wat in een prompt naar een niet-beheerde, externe tool gaat, onttrekt zich aan uw eigen beveiligingsmaatregelen. Adaptive Security wijst erop dat zulke invoer door externe modellen kan worden opgenomen en kan worden bewaard of gebruikt voor training, afhankelijk van de voorwaarden en configuratie van de dienst.
Het Thomson Reuters Institute wijst erop dat deze tools conclusies trekken en besluiten beïnvloeden, vaak zonder dat wordt vastgelegd hoe. Als een AI-tool meeschrijft aan een beoordeling, een advies of een selectie, is de vraag die u zich moet stellen: kunt u achteraf laten zien welk deel van de mens komt en welk deel van het model? Werkt u in een context waarin besluiten gemotiveerd en gereconstrueerd moeten kunnen worden, dan is dit een vraag om vooraf te beantwoorden.
Als tien medewerkers tien verschillende tools en prompts gebruiken voor dezelfde taak, komen de uniformiteit van uw dienstverlening en de controle daarop onder druk te staan; het Thomson Reuters Institute noemt die procesconsistentie als een van de gevolgen van shadow AI. Kwaliteitscontrole veronderstelt dat u weet wat er gecontroleerd moet worden.
Island wijst erop dat gereguleerde gegevens in een niet-getoetste AI-tool, afhankelijk van verwerking, grondslag, beveiliging en doorgifte, strijd met de AVG kunnen opleveren, ongeacht de bedoeling van de medewerker. De goede bedoeling van die medewerker is dus geen antwoord op de vraag of de organisatie hier goed zit. Welke contractuele afspraken bij een dienst passen, is een vraag om per tool en per gebruik met uw privacyfunctionaris te beantwoorden. Zonder zicht op welke tools worden gebruikt, kunt u die afweging niet maken en dus ook niet aantonen dat u haar gemaakt heeft. De AI-verordening stelt bovendien in artikel 4 eisen aan de AI-geletterdheid van personeel dat met AI-systemen werkt; Dastra beschrijft die verplichting en noemt onvoldoende AI-geletterdheid als een voedingsbodem voor shadow AI. Hoe u daaraan invulling geeft, hangt af van uw context, maar een organisatie die niet weet welke AI haar mensen gebruiken, kan hier moeilijk gericht passende maatregelen treffen en onderbouwen.
CompTIA beschrijft het treffend met een scenario: een inkoper laat een contract met leveranciers- en prijsgegevens samenvatten door een generatieve AI-tool. Het werk gaat sneller, maar het originele document kan nu buiten de controle van de organisatie bestaan. Geen melding, geen datalek in de klassieke zin, wel een onbekende verwerking.
Vectra AI wijst erop dat de AVG onder meer rechtmatige en transparante verwerking vereist (artikel 5) en verwerkersovereenkomsten met verwerkers (artikel 28), en dat een organisatie daar moeilijk aan kan voldoen voor tools waarvan zij het bestaan niet kent. Dezelfde bron noemt het voorbeeld van een gratis chatbotaccount waarmee medewerkers klantgegevens verwerken, en stelt dat daarvoor tussen organisatie en aanbieder geen verwerkersovereenkomst bestaat. Of dat in uw situatie opgaat, hangt af van het accounttype, de contractvoorwaarden, de verwerkingsrollen en de betreffende aanbieder; neem het daarom als controlepunt per tool mee en ga niet uit van een vast antwoord.
Wat dit voor uw organisatie betekent, hangt af van uw rol bij de verwerking en moet u per tool nagaan. Laat deze passages in uw eigen beleid toetsen door uw FG.
Celerity merkt op dat AI het niet altijd bij het juiste eind heeft: antwoorden kunnen ernaast zitten of gekleurd zijn, en wie daar zonder controle besluiten op baseert, riskeert oneerlijke dienstverlening. In een commerciële marketingafdeling is een verzonnen detail vervelend. In een stuk dat meeweegt in een besluit over een burger of in een advies aan een bestuurder weegt het zwaarder.
Het risico zit minder in de fout zelf dan in de onzichtbaarheid ervan. Een medewerker die een conceptbesluit deels door een model heeft laten schrijven, vermeldt dat niet in het dossier. De controlerende collega weet dus niet dat hij extra scherp moet lezen.
Welke eisen aan motivering en dossiervorming op uw besluiten rusten, verschilt per handeling, besluit en procedure en is iets om met juridische zaken na te lopen. CompTIA noemt als risico dat documenten die via een externe AI-tool zijn verwerkt, onder openbaarheidsverplichtingen kunnen vallen zonder dat de organisatie dat in beeld heeft. Welke toetsing en welke openbaarheidsregels op uw besluiten en documenten van toepassing zijn, verschilt per soort besluit en procedure. Als een AI-tool invloed heeft gehad op een afweging zonder dat dit is vastgelegd, kan een schakel in de onderbouwing ontbreken.
Dit raakt mogelijk ook uw archivering. Ga na of prompts en antwoorden in een niet-goedgekeurde externe tool binnen uw eigen informatiehuishouding vallen en, als ze een rol speelden bij een stuk, of en hoe ze bewaard moeten worden; dat is een vraag voor juridische zaken en uw archiefbeheer. Laat de Awb-, Woo- en Archiefwet-passages van uw beleid toetsen door juridische zaken.
Een voor de hand liggende reactie is blokkeren op de proxy en een memo sturen. Op zichzelf is dat onvoldoende. Cyberhaven signaleert dat organisaties met een gepubliceerd AI-gebruiksbeleid, goedgekeurde lijsten en training de adoptie van shadow AI zien doorgaan; hoe representatief die waarneming is, laat de bron niet zien.
Een blokkade op de proxy of op het endpoint werkt vooral tegen het gebruik dat die controles herkennen. Hoe ver dat reikt, hangt af van uw apparaat-, identiteits- en SaaS-beheer. WitnessAI stelt dat IT-teams doorgaans maar een deel van de gebruikte AI-tools in beeld hebben, zeker als het gebruik verspreid is over desktopapplicaties, ontwikkelomgevingen, ingebouwde copilots en de browser, en dat veel teams uploads naar AI-systemen technisch niet kunnen tegenhouden, ook als ze het risicovolle gebruik wel zien. Een deel van het gebruik verdwijnt dan vooral uit uw zicht.
Belangrijker: een verbod dat als enige maatregel staat, kan van shadow AI een taboe maken. Een fout melden komt dan neer op bekennen. Securiti wijst erop dat zicht krijgen op ongeautoriseerd gebruik ook loopt via open communicatie en het vertrouwen van medewerkers; dat kanaal zet u met een kaal verbod op het spel.
Een verbod zonder alternatief kan ook een ongewenst signaal afgeven: dat de organisatie weinig oog heeft voor de behoefte van medewerkers om sneller te werken. K2 Integrity pleit daarom voor governance die gebruik kanaliseert en begeleidt in plaats van het te verbieden.
Governance die werkt, kanaliseert gebruik in plaats van het te onderdrukken. Dat vraagt om vijf onderdelen, en ze horen bij elkaar.
Begin met zicht. Securiti noemt detectietooling, handmatige controle op bedrijfsapparaten en open communicatie waarmee u het vertrouwen van medewerkers wint als manieren om ongeautoriseerd gebruik in beeld te krijgen; hoe volledig dat beeld wordt en hoe lang het duurt, hangt af van hoe uw beheer is ingericht. Bedenk ook dat het monitoren van medewerkers zelf een afweging vraagt op het gebied van privacy, arbeidsrecht en medezeggenschap: is de maatregel proportioneel, bent u er transparant over richting medewerkers, en is de ondernemingsraad tijdig betrokken? Betrek privacy en HR voordat u detectietooling inzet. Houd er rekening mee dat de uitkomst omvangrijker kan zijn dan verwacht. Behandel dat als informatie, niet als bewijsmateriaal tegen medewerkers.
Een lijst met tools is pas bruikbaar als er een beslissing aan hangt. Een werkmodel dat onder meer Acronis beschrijft, werkt met vier statussen: goedgekeurd, onder monitoring, beperkt toegestaan (bijvoorbeeld alleen voor openbare informatie) en geblokkeerd. De statuslijst zelf dwingt nog niets af; daarvoor zijn eigenaarschap, technische controles en opvolging nodig. Maar met een status wordt van een statische inventaris in elk geval een afspraak waar u op kunt sturen.
Zorg dat er voor de meest voorkomende taken een beheerde variant beschikbaar is met passende contractuele afspraken, waaronder waar nodig een verwerkersovereenkomst, en heldere voorwaarden over hergebruik van gegevens. Pas dan heeft een verbod op het publieke alternatief zin. In welke categorie u kiest (een zakelijke chatbot-licentie, een eigen omgeving bij een cloudleverancier, een open model op eigen infrastructuur) hangt af van gegevensclassificatie, budget en beheercapaciteit.
Laat een tool die alleen openbare informatie verwerkt binnen dagen goedkeuren. Reserveer de zware toets voor toepassingen die persoonsgegevens verwerken of besluiten beïnvloeden. Eén trage route voor alles nodigt uit tot omzeiling. SentinelOne adviseert daarom een gelaagd proces waarin tools met laag risico snel worden goedgekeurd en toepassingen met hoog risico een grondige toets krijgen.
Een werkbare vorm is een beslisregel die medewerkers kunnen onthouden, naast het beleidsdocument; Cyberhaven signaleert dat een gebruiksbeleid op zichzelf de adoptie van shadow AI niet lijkt af te remmen. Een voorbeeld van zo’n regel: geen persoonsgegevens, geen niet-openbare besluiten en geen broncode in tools zonder de status “goedgekeurd”. Dit is een werkmodel, geen bewezen standaard; de precieze regel hangt af van uw gegevens en processen. Een goedgekeurde tool verruimt die regel niet vanzelf: ook daar bepalen gegevensclassificatie, doel, grondslag en autorisatie wat iemand mag invoeren. Herhaal dit in onboarding en teamoverleg.
Wees realistisch over de doorlooptijd. Inventariseren en statussen toekennen is het overzichtelijke deel. Een werkend, goedgekeurd aanbod met passende contractuele afspraken, gegevensclassificatie en een gelaagd goedkeuringsproces vraagt doorgaans meer tijd en betrokkenheid van inkoop, privacy, security en de proceseigenaren zelf.
Wijs één eigenaar aan. Shadow AI valt tussen IT, security, privacy en de business, en juist daardoor pakt niemand het op. Een informatiemanager of CDO met mandaat om de inventaris en het statusproces te beleggen is een werkbare vorm; laat de statussen zelf vaststellen in overleg met privacy, security, inkoop en de betrokken proceseigenaar. Welke functie de eigenaar heeft, is minder belangrijk dan dat het mandaat er is om dat overleg te organiseren en de uitkomst vast te leggen.
En accepteer dat dit onderhoud is, geen project. Leveranciers blijven AI-functies toevoegen aan software die u al gebruikt; Zylo noemt juist die ingebouwde integraties als een van de routes waarlangs shadow AI ontstaat. Ga er daarom niet van uit dat een inventaris lang actueel blijft. Plan een periodieke herijking in.
Vraag deze week aan drie teamleads welke AI-tools hun mensen feitelijk gebruiken en waarvoor. Geen enquête, geen beleidstoon, een gewoon gesprek. Leg de antwoorden naast wat IT formeel heeft goedgekeurd.
Het verschil tussen die twee lijsten geeft een eerste indicatie van uw shadow AI. Het beeld zal onvolledig zijn, maar daarmee heeft u de agenda voor het gesprek met bestuur, privacy en security, en een realistisch startpunt in plaats van een aanname.
Zo maken we dit. AI schrijft de eerste versie, een tweede AI controleert, en een mens van Twentynext leest en keurt elk artikel goed voordat het live gaat. We controleren feiten en bronnen zorgvuldig, maar kunnen juistheid en volledigheid niet garanderen. Zie onze disclaimer.
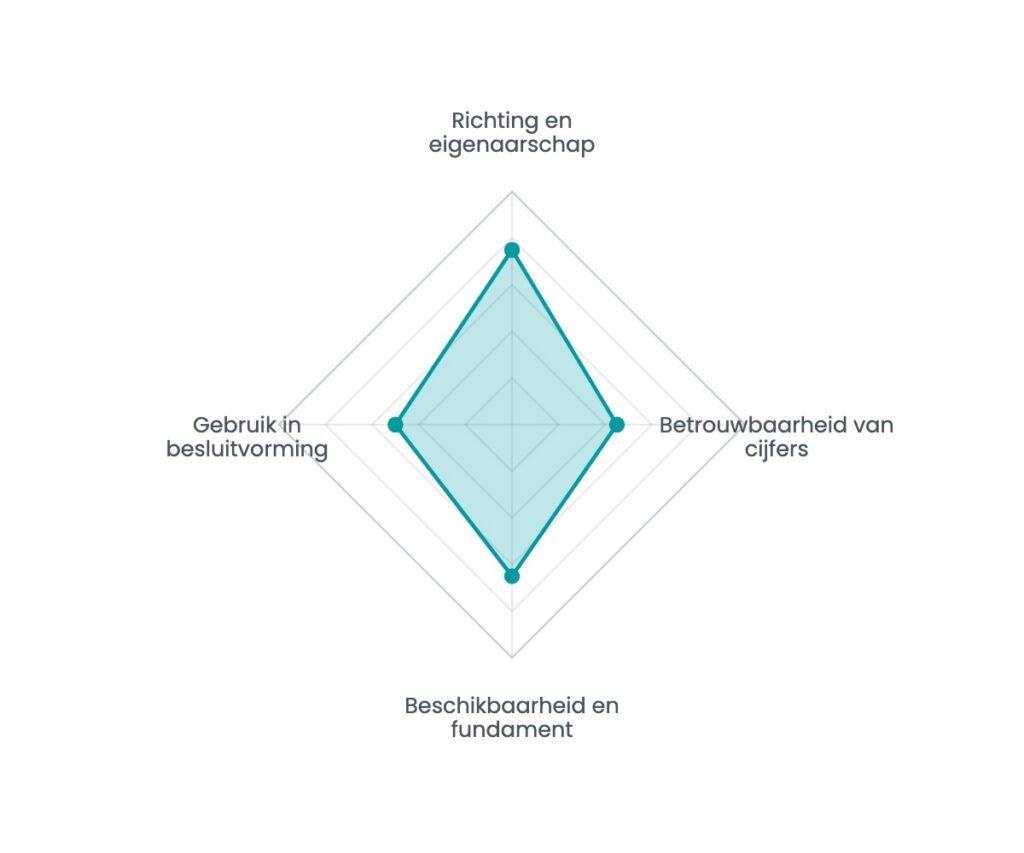
Zestien vragen, zeven minuten, direct een spinnenweb met uw sterkste en zwakste dimensie. Geen e-mailadres nodig om het resultaat te zien.
AI · Blogs · 20 oktober 2026
Het kan gebeuren dat een model dat in de testomgeving goed presteert, in de uitvoering minder oplevert dan verwacht.
Lees het artikel →
AI · Blogs · 16 oktober 2026
Sinds 2 februari 2025 is AI-geletterdheid een wettelijke verplichting uit de Europese AI-verordening.
Lees het artikel →
AI · Blogs · 14 oktober 2026
Een gedeelde, onjuiste aanname stuurde honderden AI-agents richting Hugging Face. Wat dat incident leert over bevoegdheden, herkomst en veilig stoppen.
Lees het artikel →
Samenwerken
De mensen die het bouwen, beheren het daarna. Sinds 2014 in Eindhoven.
Wij gebruiken Google Tag Manager om bezoek te meten en Leadinfo om te herkennen welk bedrijf onze site bezoekt. Beide laden alleen als u daarmee instemt. Kiest u voor alleen noodzakelijk, dan werkt de site gewoon en meten wij niets. Cookieverklaring · Privacyverklaring
